رمز عبور وارد میشود
کاربر رمز عبور دامنهاش را در صفحهٔ ورود ویندوز، داخل کادر ورود EndpointTrust مینویسد.
EndpointTrust یک کد یکبارمصرف را بین رمز عبور Active Directory و ورود به ویندوز قرار میدهد؛ چه پای خود دستگاه و چه از راه دور با RDP. درستی کد را سرویس ما بررسی میکند، نه خود کامپیوتر. برای همین نمیشود با دستکاری یک دستگاه، کسی را به داخل راه داد.
برای امتحان کردن نیازی به کارت بانکی نیست. با Group Policy نصب میشود. یک فایل MSI امضاشده.
EndpointTrust سر راه رمز عبور نیست. درستی رمز عبور را مثل همیشه خود ویندوز بررسی میکند. چیزی که EndpointTrust تعیین میکند این است که آیا کار اصلاً به آنجا میرسد یا نه.
کاربر رمز عبور دامنهاش را در صفحهٔ ورود ویندوز، داخل کادر ورود EndpointTrust مینویسد.
کادر ورود از سرویس میپرسد این حساب به مرحلهٔ دوم نیاز دارد یا نه، و یک پاسخ امضاشده میگیرد که فقط به همین دستگاه و همین ورود مربوط است.
به همان شمارهای که سازمان شما برای آن شخص ثبت کرده. متن پیامک فقط نام شما و کد است و چیز دیگری ندارد، چون پیامک روی صفحهٔ قفل هم خوانده میشود.
فقط بعد از اینکه سرویس کد را تأیید و نتیجه را امضا کرد، کادر ورود اطلاعات را به ویندوز تحویل میدهد. و این ویندوز است که رمز عبور را بررسی میکند.
این عکس واقعی است، نه طرح گرافیکی. رمز عبور دامنه پذیرفته شده و حالا کد خواسته میشود؛ هنوز چیزی به ویندوز داده نشده است.
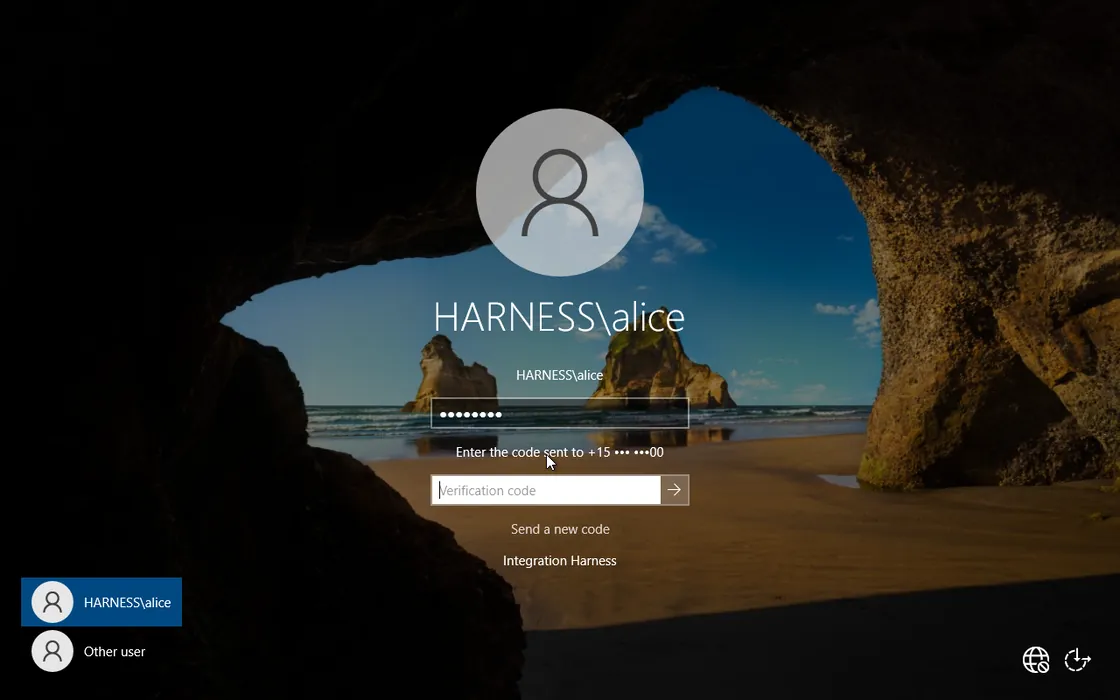
هر چیزی که اینجا هست برای این است که جعل این جواب سخت شود، و هر جا جوابی در کار نبود، پنهان نماند.
در درخواست ورود اصلاً جایی برای شمارهٔ مقصد وجود ندارد. EndpointTrust شماره را از اطلاعات سازمان شما برمیدارد، جایی که «برای هر نفر فقط یک شمارهٔ فعال» را خود دیتابیس تضمین میکند.
قوانین، تصمیمها و مجوزها فایلهای ES256 هستند که با کلید اختصاصی سازمان شما امضا میشوند. نرمافزار روی کامپیوتر فقط کلید عمومی شما را دارد، پس لایسنس یک سازمان به درد سازمان دیگر نمیخورد.
میتوانید از سرویس پیامک ما استفاده کنید یا Twilio، Vonage یا هر درگاه دیگری را وصل کنید. قبل از اینکه ورود کسی به آن وابسته شود، یک پیامک آزمایشی واقعی بفرستید و مطمئن شوید کار میکند.
فایل MSI برای همهٔ مشتریها یکی است و یک بار امضا شده، پس فقط یک هش دارید که باید بررسی کنید. چیزی که یک نصب را «مال شما» میکند، یک فایل تنظیمات ۴ کیلوبایتی است.
هر ورودی که بدون کد انجام شده شمرده میشود و جلوی چشم است: مهلت اضطراری، بازیابی محلی، عبور مستقیم، و مسیرهایی که اصلاً پوشش ندارند.
عمداً هیچ کانکتوری به دایرکتوری شما وصل نمیشود. چیزی که بتواند دایرکتوری را بخواند، میشود وادارش کرد شمارهها را هم عوض کند. همان لیستی را که دارید وارد کنید.
نرمافزاری که کادر ورود را میسازد، ناظر کل جلسهٔ کاربر نیست، و ویندوز بیشتر از یک راه ورود دارد. هر دوی اینها در خود نرمافزار لحاظ شده: پوشش برای هر دستگاه جداگانه گزارش میشود، و ورودی که نتیجهاش دیده نشده «نامشخص» ثبت میشود، نه اینکه بیسروصدا موفق حساب شود.
همهٔ پلنها سرویس پیامک ما را دارند و میتوانید سرویس خودتان را هم جایگزین کنید. هر لایسنس برای یک کامپیوتر است.
1–25 کامپیوتر
For proving it works on a handful of machines before you commit. PLACEHOLDER pricing.
10–250 کامپیوتر
Up to 250 computers, with a short password-only window if this service is unreachable. PLACEHOLDER pricing and PLACEHOLDER grace policy.
100–10000 کامپیوتر
For a whole domain. Same controls, higher seat ceiling, and a longer offline window for sites with unreliable links. PLACEHOLDER pricing and PLACEHOLDER grace policy.
قیمتهای این صفحه موقتی هستند و هنوز نهایی نشدهاند.
نه. کادر ورود، رمز عبور را به ویندوز تحویل میدهد و ویندوز آن را بررسی میکند. کاری که EndpointTrust میکند این است که تصمیم بگیرد مرحلهٔ دوم لازم است یا نه، و کد را تأیید کند. هیچ رمز عبوری به این سرویس فرستاده، در آن ذخیره یا در لاگها ثبت نمیشود.
هر چه خودتان تعیین کرده باشید. میتوانید جلوی همهٔ ورودها را بگیرید، یا با یک مجوز امضاشده اجازه دهید تا چند ساعت و تا چند بار، ورود فقط با رمز عبور انجام شود. هر بار استفاده از این مهلت شمرده و گزارش میشود. قطعی سرویس پیامک عمداً دلیل کافی برای این کار نیست؛ فقط وقتی کامپیوتر اصلاً نتواند به سرویس وصل شود این مهلت فعال میشود.
نرمافزار، گزینههای ورود دیگری را که میشناسد در مسیرهای تحت پوشش خودش غیرفعال میکند و هر جا نتواند، صادقانه گزارش میدهد. وضعیت هر دستگاه در پنل مشخص است: «اجرا شده»، «مسیرهای دیگر باز است» یا «بدون پوشش». این محصول ادعا نمیکند دری را بسته که نمیتواند ببندد.
به صورت پیشفرض خود شما، و دقیقاً همین باعث میشود یک کامپیوتر آلوده نتواند کد را به شمارهٔ دیگری بفرستد. اگر بخواهید، میتوانید اجازه دهید یک کامپیوتر برای حسابی که شماره ندارد شماره پیشنهاد بدهد، با تأیید شما یا بدون آن. مزایا و معایب این حالت کامل مستند شده، نه اینکه پشت یک دکمه پنهان شده باشد.
با Group Policy، به صورت پکیج تخصیصیافته؛ کافی است فایل MSI و فایل تنظیمات شما روی یک پوشهٔ اشتراکی باشد. فعالسازی روی هر دستگاه یک بار و با یک کلید موقت انجام میشود که خود برنامه بعد از استفاده آن را پاک میکند.
در این نسخه، مرحلهٔ دوم فقط پیامک به شمارهٔ ثبتشده است. یک اپلیکیشن احراز هویت در حال ساخت است؛ تا وقتی منتشر نشده و اینجا مستند نشده، فرض را بر این بگذارید که چیزی که دریافت میکنید پیامک است.
یک حساب بسازید، یک نفر را ثبت کنید، نرمافزار را روی یک کامپیوتر نصب کنید و ببینید که یک کد واقعی میرسد. بعد تصمیم بگیرید.
ساخت حساب کاربری